Em julho de 2023, uma microempresa de telemarketing de Vila Velha (ES), a Telekall Infoservice, recebeu a primeira multa aplicada pela Autoridade Nacional de Proteção de Dados (ANPD): R$ 14.400, por tratar dados de clientes sem base legal e não atender às solicitações da autoridade, além de uma advertência por não ter indicado um encarregado de dados. O valor, isoladamente, é modesto. Mas o caso mostrou que a Lei Geral de Proteção de Dados (LGPD) havia deixado de ser apenas uma lei no papel. Quase três anos depois, em fevereiro de 2026, a própria ANPD ganhou status de agência reguladora, com mais estrutura e pessoal para fiscalizar.
Se por anos a LGPD foi tratada por muitos gestores como uma lei “de intenção”, sem consequências práticas, esse cenário vem mudando desde a primeira sanção e ganhou novo impulso em 2026. E a pergunta que interessa a qualquer empresário, gestor de TI ou responsável por dados de clientes não é mais “a LGPD se aplica a mim?” — é “o que preciso fazer agora para não entrar na lista de autuados?”.
O que é a LGPD e por que ela ganhou mais força em 2026
A LGPD (Lei nº 13.709/2018) regula como empresas e órgãos públicos podem coletar, armazenar, usar e compartilhar dados pessoais de pessoas físicas no Brasil — de nome e CPF a dados de navegação, geolocalização ou informações de saúde. Ela vale para qualquer empresa que trate dados de brasileiros, independentemente do porte ou de estar sediada no país.
O que mudou não foi o texto da lei em si, mas a estrutura por trás da sua fiscalização. Em 25 de fevereiro de 2026, foi sancionada a Lei nº 15.352/2026, que transformou a ANPD, até então uma autarquia com poder de fiscalização mais limitado, em uma agência reguladora de fato — equiparada, em autonomia, a órgãos como Anatel e Aneel.
ANPD agência reguladora: o que isso muda na prática
Antes, a ANPD dependia de estrutura vinculada ao Ministério da Justiça e Segurança Pública com margem de manobra mais estreita para normatizar e fiscalizar. Com a nova lei, a agência passou a ter natureza de agência reguladora, com autonomia reforçada e a criação de 200 cargos de especialista em regulação de proteção de dados, a serem preenchidos por concurso.
Na prática, isso significa três mudanças que afetam diretamente qualquer empresa que trate dados pessoais:
- Mais capacidade de abrir processos. A ANPD deixou de reagir apenas a denúncias pontuais e passou a atuar de forma proativa, com temas prioritários definidos previamente.
- Mais gente para fiscalizar. Com um quadro próprio de especialistas, a tendência é que a autoridade consiga acompanhar mais casos e responder mais rápido a denúncias e comunicações de incidentes.
- Poder de paralisar operações. Além da multa em dinheiro, a agência pode determinar o bloqueio ou a eliminação de dados tratados de forma irregular — o que, para empresas cujo modelo de negócio depende de bases de clientes, pode significar parar de vender.
Um gatilho específico: o ECA Digital
Parte da urgência por trás dessa reestruturação veio do Estatuto Digital da Criança e do Adolescente (Lei nº 15.211/2025), que passou a exigir uma autoridade mais robusta para fiscalizar como plataformas digitais tratam dados de menores de idade. Empresas que operam produtos ou serviços digitais com público infantojuvenil, ainda que indiretamente, entraram automaticamente no radar prioritário da nova agência.
Quanto custa não cumprir a LGPD
Os valores das penalidades não mudaram na lei, mas a chance real de uma empresa ser efetivamente multada aumentou. Os parâmetros legais são:
- Multa por infração: até 2% do faturamento da empresa no Brasil no último exercício, limitada a R$ 50 milhões por infração.
- Multa diária: aplicada para forçar o cumprimento de uma determinação, respeitando o mesmo teto total de R$ 50 milhões por infração.
- Medidas não financeiras: bloqueio ou eliminação dos dados tratados irregularmente, publicização da infração (com impacto direto na reputação da marca) e, em casos graves, suspensão do funcionamento do banco de dados.
A ANPD leva em conta critérios como gravidade da infração, número de pessoas afetadas, se a empresa agiu de boa-fé e corrigiu o problema rapidamente, e se há reincidência. Empresas de pequeno porte podem ter multas reduzidas, mas isso não as isenta de fiscalização — a autuação da Telekall, justamente, foi contra uma microempresa. O impacto financeiro de falhas de segurança vai além das multas regulatórias: empresas brasileiras já perdem dinheiro diretamente com ataques digitais, o que reforça a urgência da adequação.
Os quatro focos de fiscalização da ANPD para 2026-2027
Por meio da Resolução CD/ANPD nº 30/2025, a autoridade publicou seu Mapa de Temas Prioritários para o biênio 2026-2027, indicando onde a fiscalização será mais intensa. São eles:
- Direitos dos titulares — se a empresa responde de forma adequada a pedidos de acesso, correção ou exclusão de dados feitos por clientes.
- Proteção de crianças e adolescentes online — reflexo direto do ECA Digital.
- Dados no setor público — órgãos governamentais também estão na mira, embora não recebam multa em dinheiro, apenas advertências e publicização.
- Inteligência artificial — empresas que usam IA generativa, dados biométricos ou fazem perfilamento automatizado de clientes, incluindo riscos como o uso indevido de deepfakes gerados por IA.
Se a sua empresa se encaixa em algum desses pontos — por exemplo, uso de chatbots com IA que processam dados de clientes, ou aplicativos com base de usuários que inclui menores de idade —, a atenção à conformidade precisa ser redobrada.
Como uma empresa se adequa à LGPD na prática
Adequação à LGPD não é um projeto que se conclui uma vez e fica pronto — é um processo contínuo de governança. Mas para quem está começando do zero, alguns passos são inegociáveis.
1. Mapeamento de dados (data mapping)
Antes de qualquer coisa, é preciso saber quais dados pessoais a empresa coleta, onde ficam armazenados, quem tem acesso e por quanto tempo são guardados. Planilhas soltas, listas de WhatsApp de vendedores e formulários sem controle são os pontos mais comuns de vulnerabilidade — e também os mais fáceis de escapar de um mapeamento superficial.
2. Base legal para cada tratamento
A LGPD exige que todo tratamento de dado pessoal tenha uma justificativa jurídica válida — consentimento do titular, execução de contrato, cumprimento de obrigação legal, entre outras hipóteses previstas na lei. Coletar e-mail de um lead sem informar para que ele será usado, por exemplo, é uma das falhas mais comuns encontradas em fiscalizações.
3. Nomear um encarregado de dados (DPO)
A regra geral é que a empresa indique um encarregado — o “Data Protection Officer” ou DPO — responsável por ser o canal de comunicação entre a empresa, os titulares dos dados e a ANPD; as normas sobre a função estão na Resolução CD/ANPD nº 18/2024. Agentes de tratamento de pequeno porte, como microempresas e empresas de pequeno porte, são dispensados dessa indicação pela Resolução CD/ANPD nº 2/2022, salvo quando fazem tratamento de alto risco, mas precisam manter um canal de comunicação com os titulares. Em empresas menores, a função pode ser acumulada por alguém da equipe jurídica ou de TI, desde que capacitado.
4. Política de privacidade e segurança da informação
Documentos claros, acessíveis e atualizados — não apenas para cumprir formalidade, mas porque são a primeira coisa avaliada em uma fiscalização. Isso inclui medidas técnicas mínimas de segurança, como controle de acesso, criptografia de dados sensíveis e backups.
5. Plano de resposta a incidentes
Pela Resolução CD/ANPD nº 15/2024, incidentes de segurança que possam causar risco ou dano relevante aos titulares devem ser comunicados à ANPD e às pessoas afetadas em até três dias úteis, prazo que é dobrado para agentes de pequeno porte. Ter um protocolo pronto — quem aciona quem, em quanto tempo, com que informações — é o que permite cumprir esse prazo mesmo no meio da crise, como em um ataque de ransomware, por exemplo.
Erros mais comuns que levam a autuações
Os casos já sancionados pela ANPD e as orientações publicadas pela autoridade mostram alguns padrões de risco:
- Tratar dados sem base legal clara, especialmente em campanhas de marketing e telemarketing.
- Não atender às solicitações e determinações da ANPD, uma das infrações do próprio caso Telekall.
- Demorar para comunicar vazamentos de dados aos titulares afetados.
- Terceirizar o tratamento de dados para fornecedores sem exigir contratualmente o mesmo nível de proteção.
- Ausência de qualquer documentação que comprove esforço de conformidade, mesmo que a empresa não tenha tido incidente algum.
Esse último ponto é importante: em muitos casos, o que separa uma advertência de uma multa pesada não é apenas o que aconteceu, mas se a empresa consegue demonstrar boa-fé e um histórico de cuidado com os dados que trata.
Pequenas e médias empresas também precisam se preocupar?
Sim — e o caso Telekall é a prova mais direta disso. A LGPD não estabelece um piso de faturamento ou número de funcionários para se aplicar. Qualquer negócio que colete CPF, e-mail, telefone ou outros dados pessoais de clientes, mesmo uma loja local com cadastro simples, está sujeito à lei.
A diferença está na proporcionalidade: o regulamento de dosimetria da ANPD (Resolução CD/ANPD nº 4/2023) leva em conta o porte e a situação econômica do infrator no cálculo das multas, e o critério de boa-fé pesa a favor de quem demonstra esforço real de adequação, mesmo que ainda incompleto. O risco maior não é para quem está no meio do processo de adequação — é para quem simplesmente nunca começou.
O que esperar daqui para frente
Com a nova estrutura da ANPD e o ECA Digital em vigor desde março de 2026, é razoável esperar um número crescente de processos administrativos e, gradualmente, multas de valores mais expressivos do que os R$ 14.400 do primeiro caso. A tendência apontada por especialistas em direito digital é de que a fiscalização deixe de ser esporádica e passe a fazer parte da rotina regulatória do país, como já ocorre com Anatel no setor de telecomunicações.
Para empresas, o recado prático é simples de enunciar e mais trabalhoso de executar: tratar a LGPD não como um projeto jurídico pontual, mas como parte da governança contínua do negócio — junto com segurança da informação, contratos com fornecedores e treinamento de equipe.
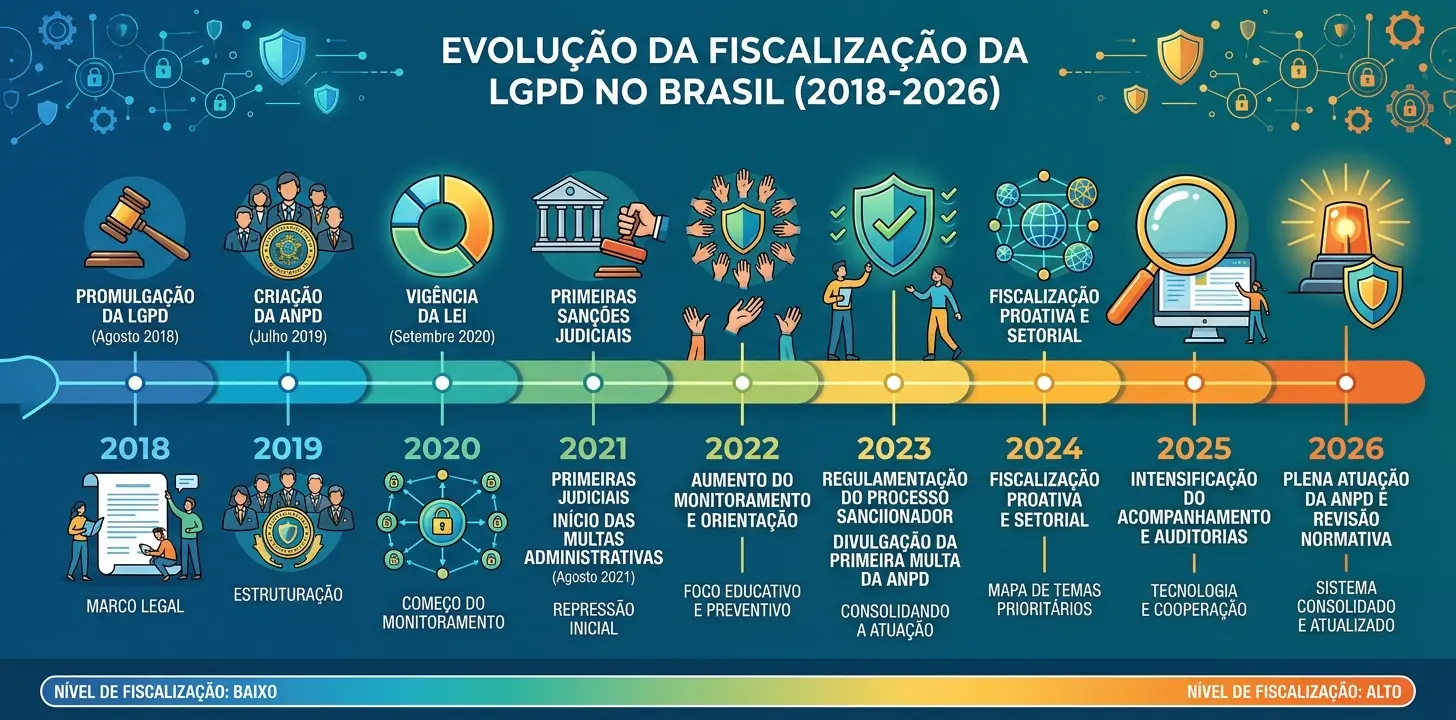
A dúvida deixada pelo caso Telekall — se uma multa de R$ 14.400 seria só um aviso isolado — já tem resposta: não foi. Foi o primeiro sinal de um ciclo de fiscalização que só tende a se intensificar. Empresas que começarem a se organizar agora, ainda que aos poucos, chegam à próxima onda de autuações em posição bem mais confortável do que aquelas que continuarem tratando a LGPD como um problema para “resolver depois”.
Perguntas frequentes sobre LGPD para empresas
A LGPD se aplica a empresas de qualquer tamanho?
Sim. Não há isenção por porte ou faturamento. Qualquer empresa que trate dados pessoais de clientes, fornecedores ou funcionários no Brasil está sujeita à lei, embora a ANPD possa considerar o porte da empresa na dosimetria de eventuais multas.
Toda empresa precisa ter um encarregado de dados (DPO)?
A regra geral da LGPD é indicar um encarregado, mas agentes de tratamento de pequeno porte, como microempresas e empresas de pequeno porte, são dispensados pela Resolução CD/ANPD nº 2/2022, desde que não realizem tratamento de alto risco. Mesmo dispensados, precisam oferecer um canal de comunicação aos titulares. Quando há encarregado, a função pode ser exercida por um funcionário já existente, desde que a pessoa conheça a lei e consiga atuar como canal com a ANPD e os titulares dos dados. O encarregado de dados, aliás, está na nossa lista de profissões do futuro em tecnologia e segurança.
Qual o prazo para comunicar um vazamento de dados à ANPD?
Desde a Resolução CD/ANPD nº 15/2024, o prazo é de três dias úteis a partir do conhecimento do incidente, quando ele puder causar risco ou dano relevante aos titulares. Agentes de pequeno porte têm o prazo em dobro, e informações complementares podem ser enviadas depois. As pessoas afetadas também devem ser comunicadas no mesmo prazo.
Uma empresa pode ser multada mesmo sem vazamento de dados?
Sim. O próprio caso Telekall, primeira multa da ANPD, não envolveu vazamento, e sim tratamento de dados sem base legal e falta de resposta às solicitações da autoridade. Ausência de encarregado, de documentação de conformidade e de canal para os titulares também podem gerar sanções.
Quanto custa, na prática, uma adequação básica à LGPD?
O custo varia muito conforme o porte e a complexidade dos dados tratados pela empresa. Para pequenos negócios, um mapeamento de dados, política de privacidade e designação de um encarregado interno podem ser feitos com investimento relativamente baixo; empresas maiores ou que tratam dados sensíveis em volume geralmente precisam de consultoria especializada e ferramentas de governança de dados.
Fontes: ANPD — Autoridade Nacional de Proteção de Dados, Planalto — Lei nº 13.709/2018 (LGPD), Comitê Gestor da Internet no Brasil (CGI.br); Lei nº 15.352/2026 (ANPD como agência reguladora); Resoluções CD/ANPD nº 2/2022, 4/2023, 15/2024, 18/2024 e 30/2025; ANPD, comunicado sobre a primeira multa por descumprimento da LGPD (julho de 2023).
Diagnóstico gratuito para empresas
Sua empresa está protegida contra golpes?
Responda 15 perguntas rápidas sobre pagamentos, equipe e contas e descubra em 3 minutos a nota de risco da sua empresa e os 3 pontos mais fracos para corrigir primeiro. As respostas ficam no seu navegador.