Se você é dono de uma pequena empresa, provavelmente já ouviu que “ninguém está imune a ataques cibernéticos”. Mas talvez nunca tenha parado para pensar no que isso significa na prática para o seu negócio — e, principalmente, por onde começar a se proteger.
A verdade é que a segurança digital para pequenas empresas não é um luxo nem um assunto exclusivo de grandes corporações. Trata-se de uma necessidade básica de gestão, tão fundamental quanto pagar impostos em dia ou manter o fluxo de caixa equilibrado. Proteger a sua operação não exige um orçamento de multinacional: demanda conhecimento direcionado, clareza de prioridades e a execução de ações simples e consistentes.
Neste guia completo, você entenderá os motivos reais pelos quais pequenas empresas se tornaram alvos preferenciais, conhecerá os 7 pilares essenciais da segurança da informação e verá como dar os primeiros passos práticos ainda esta semana.
Por que pequenas empresas são alvos de ataques cibernéticos?
Existe um mito recorrente de que criminosos digitais atacam apenas instituições financeiras ou multinacionais de tecnologia. Os dados disponíveis mostram outra coisa: pequenas e médias empresas estão longe de ficar fora do radar e, muitas vezes, são alvo justamente pela baixa maturidade defensiva.
Do ponto de vista do atacante, a dinâmica busca o maior retorno financeiro possível com o menor esforço operacional. Tentar invadir uma grande corporação requer ferramentas avançadas de intrusão, meses de reconhecimento e contorno de firewalls sofisticados. Por outro lado, um pequeno negócio operando com senhas padronizadas, sem múltiplos fatores de autenticação e sem rotinas estruturadas de backup representa uma porta aberta.
Na pesquisa anual da Sophos sobre ransomware, de 2026, as organizações menores do levantamento, com 100 a 250 funcionários, foram as que mais ficaram para trás na capacidade de interromper um ataque antes da criptografia dos dados. E o relatório de violações da Verizon de 2026 aponta que credenciais roubadas aparecem em 39% das violações analisadas, exatamente o tipo de falha que senhas fracas e a ausência de autenticação em dois fatores facilitam. Para um negócio pequeno, uma semana de sistemas parados pode comprometer o caixa de forma grave.
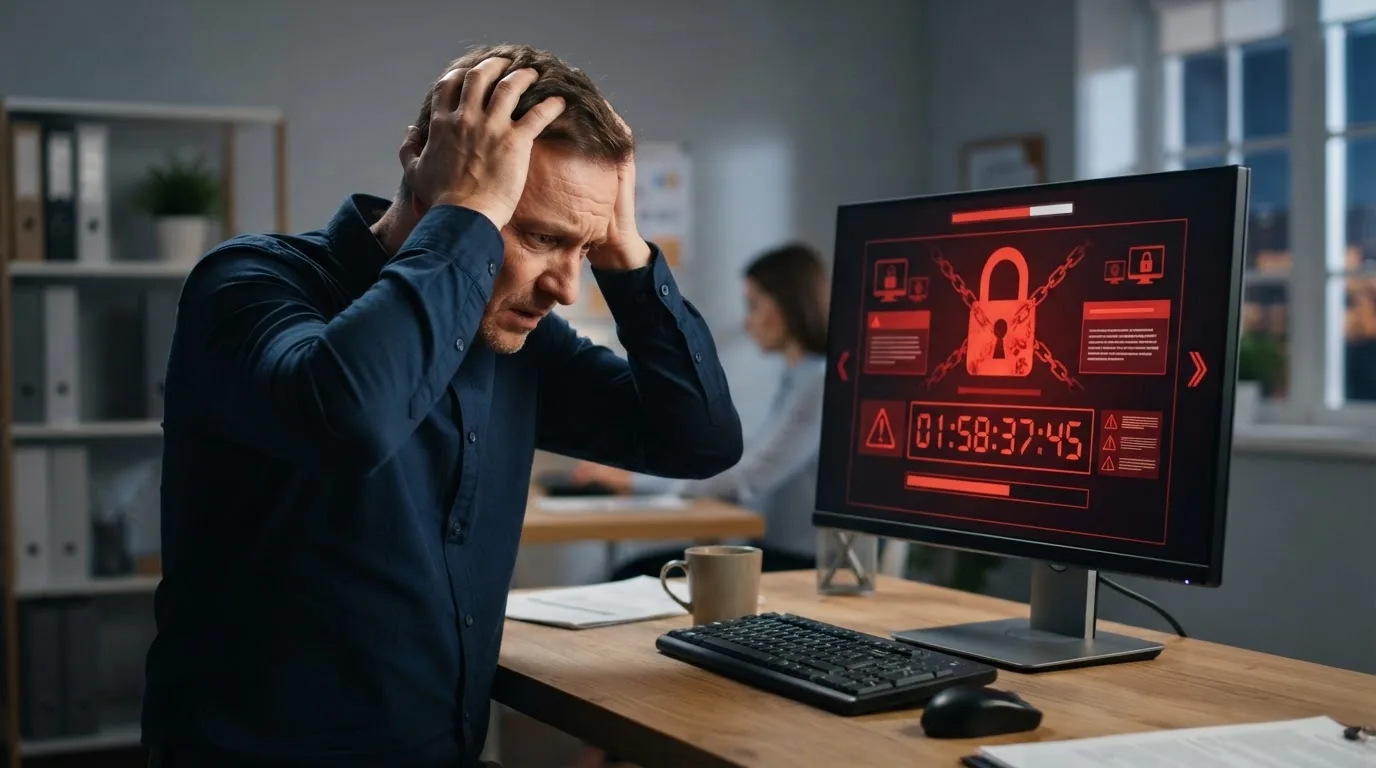
A boa notícia é que a grande maioria desses incidentes pode ser prevenida com a adoção de medidas preventivas básicas e acessíveis. A seguir, detalhamos a arquitetura defensiva necessária para resguardar a sua operação.
Os 7 pilares da segurança digital para pequenas empresas
A segurança digital corporativa não deve ser tratada como um evento isolado, mas como um ecossistema integrado de práticas operacionais. Estruturamos os requisitos mínimos em sete pilares objetivos:
1. Controle de acesso e identidade
A governança da informação inicia pela definição rigorosa de quem pode visualizar, editar ou extrair dados. Cada colaborador deve deter apenas os privilégios estritamente necessários para a execução de suas atribuições (princípio do menor privilégio).
- Senhas fortes e exclusivas: proibir termos genéricos, sequências numéricas e dados públicos da empresa. Para checar as senhas atuais da equipe ou criar novas, use o nosso teste e gerador de senhas, que roda direto no navegador.
- Autenticação em dois fatores (2FA): obrigatória em todas as plataformas críticas, com destaque para e-mails corporativos, painéis administrativos e sistemas bancários.
- Desligamento imediato de acessos: procedimento formal para revogação imediata de credenciais no encerramento de contratos de colaboradores ou prestadores de serviço.
2. Backup e recuperação de desastres
O backup constitui a principal salvaguarda operacional frente a incidentes de ransomware, falhas físicas de hardware, furtos ou erros operacionais internos. Contar com uma cópia íntegra e isolada transforma um potencial colapso em um mero contratempo técnico temporário.
A diretriz recomendada é o padrão 3-2-1: manter 3 cópias dos dados cruciais, armazenadas em 2 mídias distintas, com pelo menos 1 cópia externa (em nuvem segura e imutável). Adicionalmente, rotinas periódicas de teste de restauração são mandatórias para assegurar a validade dos arquivos armazenados.
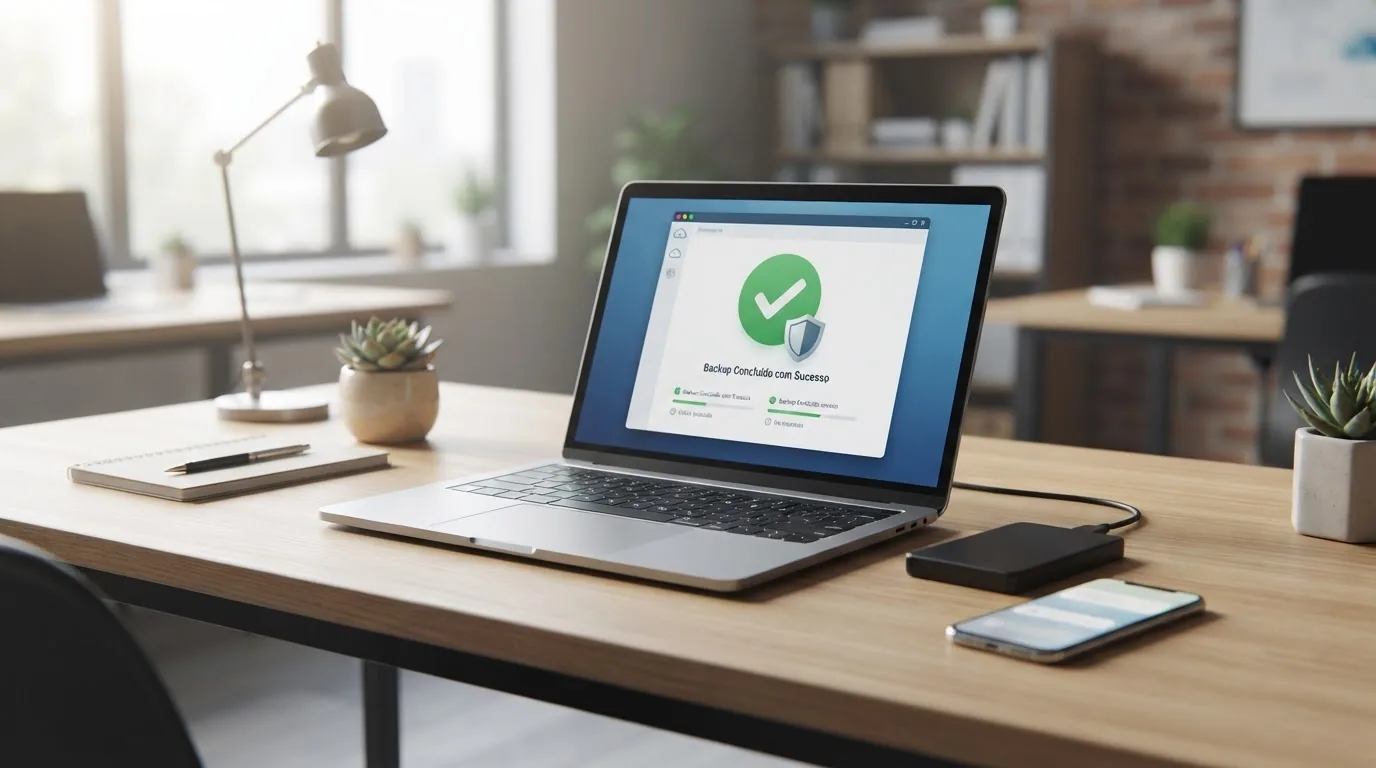
O CERT.br mantém uma cartilha de segurança gratuita com orientações práticas sobre backup e proteção de dados — uma boa referência complementar para pequenas empresas.
3. Dispositivos e endpoints
Estações de trabalho, notebooks, smartphones e tablets corporativos representam vetores primários de vulnerabilidade. Cada ponto de extremidade deve cumprir critérios de padronização:
- Sistemas operacionais e aplicações com atualizações automáticas de segurança ativadas.
- Soluções de proteção antivírus/EDR devidamente licenciadas e monitoradas.
- Bloqueio automático de tela por inatividade mediante senha ou biometria.
- Segregação de uso, coibindo a instalação de softwares não homologados ou downloads recreativos em máquinas corporativas.
4. Segurança de rede e conectividade
A infraestrutura de rede sem fio interliga os ativos da organização. Uma rede desprotegida possibilita a interceptação de tráfego e movimentações laterais de agentes mal-intencionados.
- Substituição mandatória das credenciais padrão de fábrica dos roteadores.
- Criação de uma rede Wi-Fi isolada (VLAN de visitantes), impedindo que clientes e terceiros acessem servidores internos.
- Atualização contínua do firmware dos equipamentos de rede.
5. Pessoas e cultura de conscientização
O fator humano permanece como um dos principais vetores explorados pela engenharia social. Na pesquisa da Sophos de 2026, e-mails maliciosos e phishing responderam, juntos, por cerca de metade das causas de origem dos ataques de ransomware — mensagens fraudulentas que simulam comunicações legítimas para capturar credenciais ou induzir à execução de arquivos maliciosos.
A capacitação regular da equipe possui eficácia equiparável às proteções tecnológicas. Os colaboradores devem internalizar comportamentos fundamentais de segurança:
- Ceticismo frente a solicitações urgentes de pagamentos, transferências ou envio de arquivos sigilosos.
- Verificação técnica do remetente e da URL antes de clicar em links externos.
- Política de tolerância zero quanto ao fornecimento de senhas ou códigos temporários por canais informais.
6. Proteção de dados e conformidade (LGPD)
Pequenos empreendimentos coletam e processam rotineiramente dados pessoais de clientes, fornecedores e funcionários. A Lei Geral de Proteção de Dados (Lei nº 13.709/2018) impõe o dever de custódia responsável dessas informações, exigindo a coleta exclusiva do necessário e a aplicação de salvaguardas técnicas cabíveis.
Além dos riscos de sanções administrativas pela Autoridade Nacional de Proteção de Dados (ANPD), vazamentos de dados comprometem a reputação da marca e a confiança comercial, patrimônios vitais para negócios em fase de consolidação. Já cobrimos as mudanças mais recentes na regulação em LGPD para empresas em 2026: o que mudou — vale a leitura complementar.
7. Continuidade de negócios e resposta a incidentes
A continuidade operacional define a capacidade da empresa de manter suas atividades mínimas durante ou após uma disrupção tecnológica severa. Ter procedimentos prévios de contingência evita decisões precipitadas sob pressão.
- Mapeamento de contatos de emergência e suporte técnico especializado.
- Procedimentos documentados de comunicação interna e externa em caso de indisponibilidade.
- Definição clara de processos manuais provisórios caso os sistemas principais permaneçam inoperantes.
Roteiro prático de implementação por etapas
A evolução da segurança digital não deve ser postergada pela busca de uma solução perfeita imediata. Recomenda-se uma abordagem progressiva baseada em prioridade de risco:
- Semana 1 (Ações Imediatas): Ativação de 2FA em e-mails e plataformas financeiras corporativas; revisão de senhas vulneráveis; ativação de rotina de backup em nuvem para arquivos críticos.
- Mês 1 (Estruturação Básica): Implementação do modelo 3-2-1 de backup com teste real de restauração; auditoria de atualização de sistemas operacionais e antivírus em todos os computadores.
- 90 Dias (Governança e Cultura): Realização de treinamento básico de phishing para a equipe; isolamento da rede Wi-Fi de visitantes; revisão de permissões de usuários em todos os sistemas.
Análise de custo: prevenção versus impacto financeiro
Um incidente cibernético de médio impacto acarreta custos diretos de contenção forense, restauração de sistemas, perdas por faturamento cessante, potenciais penalidades regulatórias e danos contratuais que frequentemente superam dezenas de milhares de reais.
Em contrapartida, as medidas preventivas elementares — autenticação em dois fatores, backup em nuvem e antivírus corporativo — costumam ter custo mensal muito inferior ao de um único incidente; vale cotar com mais de um fornecedor, já que os preços variam bastante conforme o número de usuários e o volume de dados. Investir em segurança preventiva figura como uma das decisões de melhor relação custo-benefício para a sustentabilidade da empresa.
Para pequenos negócios buscando apoio adicional em gestão e tecnologia, o SEBRAE oferece conteúdo e consultoria voltados especificamente a esse porte de empresa.
Conclusão: diagnóstico como ponto de partida
Proteger um negócio não demanda torná-lo invulnerável a ameaças militares, mas sim eliminar a vulnerabilidade óbvia que atrai criminosos oportunistas. O primeiro passo indispensável é obter um panorama objetivo da maturidade tecnológica atual.
Avaliar com rigor itens como status de backups, autenticação em dois fatores, treinamento do time e segurança da rede permite priorizar investimentos com máxima eficiência operacional. A pergunta que fica não é se sua empresa será alvo de uma tentativa de ataque, mas quão preparada ela estará quando isso acontecer.
Perguntas frequentes
Qual o primeiro passo para melhorar a segurança digital da minha pequena empresa?
Ativar a autenticação em dois fatores (2FA) em e-mails corporativos e sistemas financeiros é geralmente a ação de maior impacto com menor esforço, seguida da configuração de um backup automático em nuvem.
Quanto custa implementar segurança digital básica em uma pequena empresa?
Os pilares essenciais — 2FA, backup em nuvem e antivírus — têm custo mensal relativamente baixo por usuário/máquina, muito inferior ao prejuízo médio de um incidente de ransomware. Consulte fornecedores para valores atualizados.
O que é o modelo de backup 3-2-1?
É uma diretriz de segurança da informação que recomenda manter 3 cópias dos dados, em 2 tipos de mídia diferentes, com pelo menos 1 cópia armazenada fora do local principal (geralmente em nuvem).
Pequenas empresas também precisam se adequar à LGPD?
Sim. A LGPD se aplica a qualquer empresa que trate dados pessoais, independentemente do porte. Não há isenção geral para pequenos negócios, embora a ANPD preveja tratamento diferenciado em alguns pontos processuais.
Como saber se minha empresa já foi alvo de um ataque?
Sinais comuns incluem lentidão incomum de sistemas, arquivos que não abrem ou aparecem criptografados, contas bloqueadas sem motivo aparente e alertas de login de locais desconhecidos. Em caso de suspeita, isole o dispositivo da rede e acione suporte técnico especializado imediatamente.
Vale a pena contratar uma empresa de segurança digital ou dá para fazer internamente?
Depende do porte e da complexidade da operação. Empresas menores costumam começar com ferramentas prontas (antivírus gerenciado, backup em nuvem, 2FA nativo dos sistemas já usados) e evoluir para consultoria especializada conforme a operação cresce.
Para aprofundar, veja também como funciona um ataque de ransomware e quais são os prejuízos que os ataques digitais causam às empresas.
Diagnóstico gratuito para empresas
Sua empresa está protegida contra golpes?
Responda 15 perguntas rápidas sobre pagamentos, equipe e contas e descubra em 3 minutos a nota de risco da sua empresa e os 3 pontos mais fracos para corrigir primeiro. As respostas ficam no seu navegador.