O caso começou com um servidor público do Distrito Federal. A linha telefônica dele foi transferida para outro chip sem que ele pedisse nada à operadora, e, em seguida, estranhos entraram na conta bancária dele.
A investigação da Delegacia de Repressão aos Crimes Cibernéticos da Polícia Civil do DF chegou a um grupo que, segundo a polícia, ativou mais de 180 chips com dados de terceiros. Pelo menos 13 vítimas foram identificadas, e três pessoas foram presas em janeiro de 2025. Segundo a polícia, com as linhas transferidas, o grupo acessava as contas bancárias pelos aplicativos. É o roteiro típico do chamado SIM swap: quem controla o número passa a receber os códigos de verificação enviados por SMS, sem precisar adivinhar senha nenhuma.
Isso significa que a autenticação em dois fatores não funciona? Não. Significa que o tipo de segunda etapa faz toda a diferença. Neste guia, você vai entender o que é a autenticação em dois fatores, por que o SMS virou o elo mais fraco, quais são as alternativas e como ativar a proteção nas contas que mais importam.
O que é autenticação em dois fatores
A senha é algo que você sabe. A autenticação em dois fatores, também chamada de 2FA, acrescenta uma segunda prova de identidade, de outro tipo: algo que você tem (o celular, uma chave física) ou algo que você é (digital, rosto).
Na prática, quem tenta entrar na sua conta precisa da senha e também dessa segunda prova. Se a senha vazar, ela sozinha não basta.
No Brasil, muitos serviços chamam o recurso de verificação em duas etapas. Para o usuário comum, os nomes funcionam como sinônimos, ainda que, em alguns casos, a segunda etapa seja apenas um PIN.
Por que a senha sozinha já não basta
Senhas vazam em invasões a empresas, por programas espiões ou porque a pessoa repete a mesma senha em vários sites. Explicamos esse mercado no artigo sobre dark web e dados vazados e detalhamos as técnicas no texto sobre como hackers roubam contas.
Os números mostram o efeito da segunda etapa. Em um estudo publicado em 2019, o Google, com pesquisadores da Universidade de Nova York e da Universidade da Califórnia em San Diego, mediu quantos ataques cada método conseguia barrar:
- código por SMS: bloqueou 100% dos ataques automatizados, 96% do phishing em massa e 76% dos ataques direcionados;
- notificação no celular: 100%, 99% e 90%, respectivamente;
- chave de segurança física: nenhum usuário que usava apenas a chave caiu em phishing direcionado durante a pesquisa.
O estudo tem alguns anos, mas a lógica continua valendo: qualquer segunda etapa é melhor do que nenhuma, e algumas são bem melhores do que outras.
Os quatro tipos de segunda etapa, do mais fraco ao mais forte
1. Código por SMS: melhor que nada, mas preso ao chip
É o método mais comum, porque não exige instalar nada. O problema é que o código chega no número de telefone, e não no aparelho. Quem controla a linha recebe o código.
É aí que entra o SIM swap, ou troca de chip: o criminoso convence a operadora, ou alguém de dentro dela, a transferir o número da vítima para um chip novo. Em 2021, por exemplo, a Polícia Civil de Goiás prendeu em São Paulo um suspeito que, segundo a delegada responsável, tinha acesso ao sistema das operadoras, sequestrava linhas e redefinia senhas de e-mail e de aplicativos com os códigos recebidos por SMS.
A Anatel reagiu a fraudes desse tipo. Desde agosto de 2023, quem pede a portabilidade do número recebe um SMS e precisa responder “SIM” para confirmar; sem resposta em seis horas, o pedido é cancelado. A medida dificulta a portabilidade fraudulenta, mas não resolve tudo, porque a troca de chip dentro da mesma operadora segue outro caminho.
Não por acaso, o NIST, instituto de padrões dos Estados Unidos e referência mundial no tema, classifica o SMS como autenticador “restrito” em suas diretrizes de 2025: permitido, mas com ressalvas.
2. Aplicativo autenticador: o padrão recomendado para a maioria
Aplicativos como Google Authenticator, Microsoft Authenticator e outros geram um código de seis dígitos que muda a cada 30 segundos. O nome técnico é TOTP, sigla em inglês para senha de uso único baseada em tempo.
A grande vantagem: o código nasce dentro do celular, a partir de uma chave secreta combinada no momento da ativação. Ele não viaja pela rede da operadora, funciona até sem internet e não é afetado por troca de chip.
Há dois pontos de atenção. Quem troca de celular sem transferir os códigos pode ficar trancado fora das próprias contas, daí a importância dos códigos de backup. E um site falso bem feito pode pedir a senha e o código do aplicativo e repassá-los ao site verdadeiro em segundos. O autenticador protege contra senha vazada, mas não contra quem digita o código na página errada.
3. Notificação no celular: prática, mas exige atenção
Em vez de digitar um código, você recebe um aviso no celular já conectado à conta e toca em “Sim, sou eu”. No estudo do Google, foi o método que mais barrou ataques, depois da chave física.
O risco é o hábito. Se você aprova notificações sem ler, um invasor que já tem sua senha pode disparar pedidos de login até que um seja aceito por engano. Essa tática tem até nome no meio de segurança: fadiga de MFA. A regra é simples: só aprove um acesso que você mesmo acabou de iniciar. Versões mais recentes desse recurso pedem que você confirme um número exibido na tela, o que reduz o risco.
4. Chave física e passkeys: as únicas que resistem a site falso
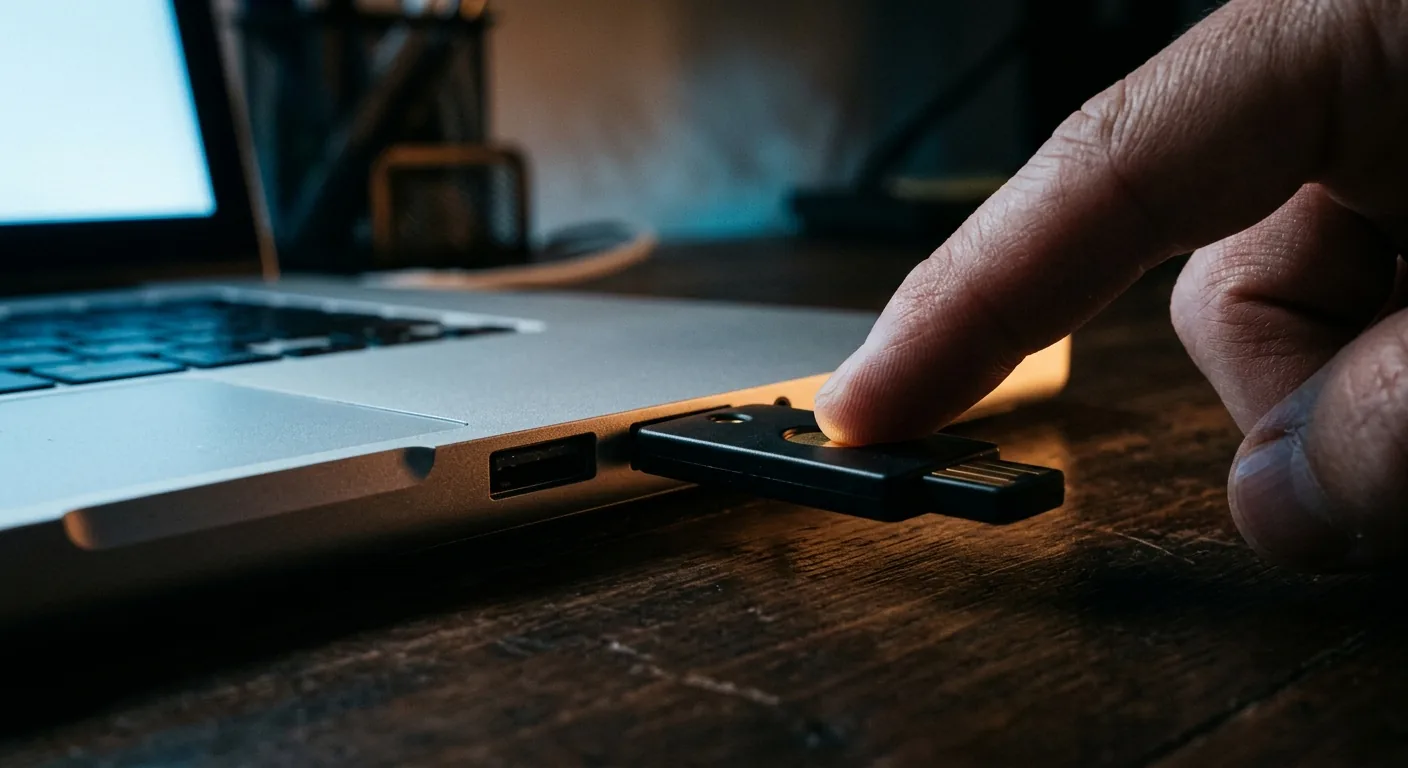
A chave de segurança física é um pequeno dispositivo, parecido com um pendrive, que se conecta ao computador ou ao celular por USB ou aproximação (NFC). Ela segue o padrão FIDO e tem uma característica que nenhum código tem: só responde ao endereço verdadeiro do serviço. Se você estiver num site falso, por mais idêntico que pareça, a chave simplesmente não funciona.
As passkeys, ou chaves de acesso, usam a mesma tecnologia, mas guardada no próprio celular ou no gerenciador de senhas, liberada pela sua digital, pelo rosto ou pelo bloqueio de tela. Em agosto de 2026, o WhatsApp informou que mais de 1 bilhão de pessoas já usam passkeys no aplicativo.
Em muitos serviços, a passkey substitui a senha e o código de uma vez, tema que terá artigo próprio na série sobre proteção de contas.
A chave física, porém, é comprada à parte, e o ideal é ter duas, uma de reserva. Por isso, costuma fazer mais sentido nas contas críticas.
O golpe que nenhuma tecnologia resolve: entregar o código
Existe um ataque que derrota qualquer código, seja ele de SMS ou de aplicativo: pedir que a própria vítima o entregue.
O roteiro é conhecido. Alguém se apresenta como funcionário de loja, de empresa de entregas ou da “central de segurança” do banco e diz que vai enviar um código “para confirmar o cadastro”. O código, na verdade, é o de acesso à sua conta. No WhatsApp, esse é um dos golpes mais comuns, como mostramos no artigo sobre golpes no WhatsApp.
Por isso, a regra mais importante deste texto não é técnica: código de verificação não se repassa para ninguém, nem por mensagem, nem por ligação, nem para quem diz ser do banco, da operadora ou da polícia. Nenhuma empresa séria pede esse código.
[ESPAÇO PARA A ANÁLISE DO EMERSON]
Como ativar a autenticação em dois fatores nas contas que importam
Não é preciso ativar tudo no mesmo dia. Comece pela conta que destrava todas as outras: o e-mail principal. É por ele que quase todo serviço envia o link de “esqueci minha senha”. Depois, siga para o WhatsApp, o banco, o gov.br e as redes sociais.
Os nomes dos menus mudam com as atualizações dos aplicativos, mas o caminho costuma ser parecido com o descrito abaixo.
Google e Gmail
Acesse a página da sua Conta do Google, abra Segurança e depois Verificação em duas etapas. Ali dá para escolher entre notificação no celular, aplicativo autenticador, chave de segurança ou passkey. Se possível, cadastre mais de um método e guarde os códigos de backup.
Em Configurações > Conta > Confirmação em duas etapas, crie o PIN que o aplicativo vai pedir ao ser instalado em outro aparelho. Isso bloqueia justamente o golpe do código: mesmo que alguém consiga o SMS de ativação, ainda vai esbarrar no PIN. Segundo o anúncio de agosto de 2026, o PIN de seis dígitos pode ser trocado por uma senha mais longa, com letras e caracteres especiais. No mesmo menu de conta, a opção Chaves de acesso permite cadastrar uma passkey.
gov.br
A conta gov.br dá acesso ao INSS, ao Imposto de Renda, à carteira de trabalho e a dezenas de outros serviços. Mesmo assim, em julho de 2025, segundo o Ministério da Gestão e da Inovação em Serviços Públicos, apenas 27% das contas de nível ouro tinham a verificação em duas etapas ativada.
Para ativar, a conta precisa ser prata ou ouro. No aplicativo gov.br, abra o menu, toque em Segurança da conta, depois em Verificação em duas etapas e em Habilitar. O código passa a ser gerado pelo próprio aplicativo, em um único celular vinculado. Mantenha a data e a hora do aparelho em sincronia automática, porque o código depende do relógio.
Instagram e Facebook
Nas contas da Meta, o caminho fica na Central de Contas, em Senha e segurança > Autenticação de dois fatores. Prefira o aplicativo autenticador ao SMS: recuperar um perfil invadido costuma ser bem mais difícil do que protegê-lo antes.
Não esqueça dos códigos de backup
Quase todo serviço oferece, ao ativar a autenticação em dois fatores, uma lista de códigos de uso único para emergências. Imprima ou anote e guarde num lugar físico seguro, longe do celular. Se o aparelho quebrar ou for levado, são esses códigos que vão devolver o acesso às suas contas — e, no caso de roubo, vale seguir também o roteiro do que fazer com o celular roubado nos primeiros 10 minutos. E, se mesmo assim você cair em um golpe, o guia de golpes digitais traz o passo a passo do que fazer depois.
Comparativo: qual método de autenticação em dois fatores escolher
| Método | Protege contra senha vazada | Protege contra troca de chip | Protege contra site falso | Custo | Melhor uso |
|---|---|---|---|---|---|
| Código por SMS | Sim | Não | Não | Grátis | Quando o serviço não oferece outra opção |
| Aplicativo autenticador | Sim | Sim | Não | Grátis | Padrão para redes sociais, e-mail e serviços em geral |
| Notificação no celular | Sim | Sim | Parcial, se você ler antes de aprovar | Grátis | Google, Microsoft e bancos que oferecem o recurso |
| Chave física ou passkey | Sim | Sim | Sim | Passkey grátis; chave física comprada à parte | E-mail principal, contas de trabalho e perfis muito expostos |
A leitura da tabela é direta: o SMS é o piso, o aplicativo autenticador é o padrão que vale para quase todo mundo, e a chave física ou a passkey é o teto para as contas que você não pode perder de jeito nenhum.
Autenticação em dois fatores: o melhor método é o que você ativa hoje
O caso do Distrito Federal mostra o que acontece quando a proteção de uma conta depende de um chip que pode ser transferido sem o conhecimento do dono. A lição não é abandonar a autenticação em dois fatores, e sim subir um degrau: trocar o SMS pelo aplicativo onde for possível e reservar a chave física ou a passkey para as contas mais críticas.
Nenhum desses recursos substitui o cuidado de nunca repassar códigos. Mas cada degrau tira do criminoso uma oportunidade. Comece pelo e-mail, siga para o WhatsApp e o gov.br e guarde os códigos de backup: são poucos minutos que podem evitar meses de dor de cabeça.
Se você quer entender o outro lado dessa história, veja como funcionam os golpes do Pix e o que a vítima pode fazer para tentar reaver o dinheiro.
Checklist gratuito
Proteja sua família de golpes digitais em 15 minutos
Receba grátis o checklist com 10 passos simples para blindar o WhatsApp, o Pix, o e-mail e as redes sociais de quem você ama. Inclui um plano de emergência para os primeiros 30 minutos depois de um golpe.
Fontes consultadas
- Jornal de Brasília — PCDF prende trio suspeito de golpes de SIM swap (fevereiro de 2025)
- Mais Goiás — Suspeito de sequestrar linhas telefônicas para aplicar golpes é preso em SP (setembro de 2021)
- Google Security Blog — New research: how effective is basic account hygiene at preventing hijacking (maio de 2019)
- NIST — SP 800-63-4 Digital Identity Guidelines (2025)
- Consumidor Moderno — Anatel lança regra para prevenir fraudes de portabilidade (agosto de 2023)
- Blog do WhatsApp — Mais de 1 bilhão de pessoas protegidas com chaves de acesso (agosto de 2026)
- Canaltech — gov.br vai recomendar verificação em duas etapas (julho de 2025)
- Olhar Digital — Como ativar a verificação em duas etapas na conta gov.br (junho de 2024)